Network Access Control · Authentication

AccessShield

ซอฟต์แวร์พิสูจน์ทราบตัวตน ตาม พ.ร.บ.คอมพิวเตอร์

ยืนยันตัวตนผู้ใช้ทุกคนก่อนเข้าเครือข่ายสายและ Wi-Fi ของหน่วยงาน — รู้ว่าใครใช้อุปกรณ์ใด เมื่อใด รองรับ 802.1X, MAC Authentication, Web Portal, Active Directory และสำหรับโรงพยาบาลรองรับ Provider ID และ Health ID

≥ 90 วัน

ระบุตัวผู้ใช้ประกอบ Log

3 รูปแบบ

802.1X · MAC · Portal

On-Prem

ข้อมูลอยู่ในหน่วยงาน
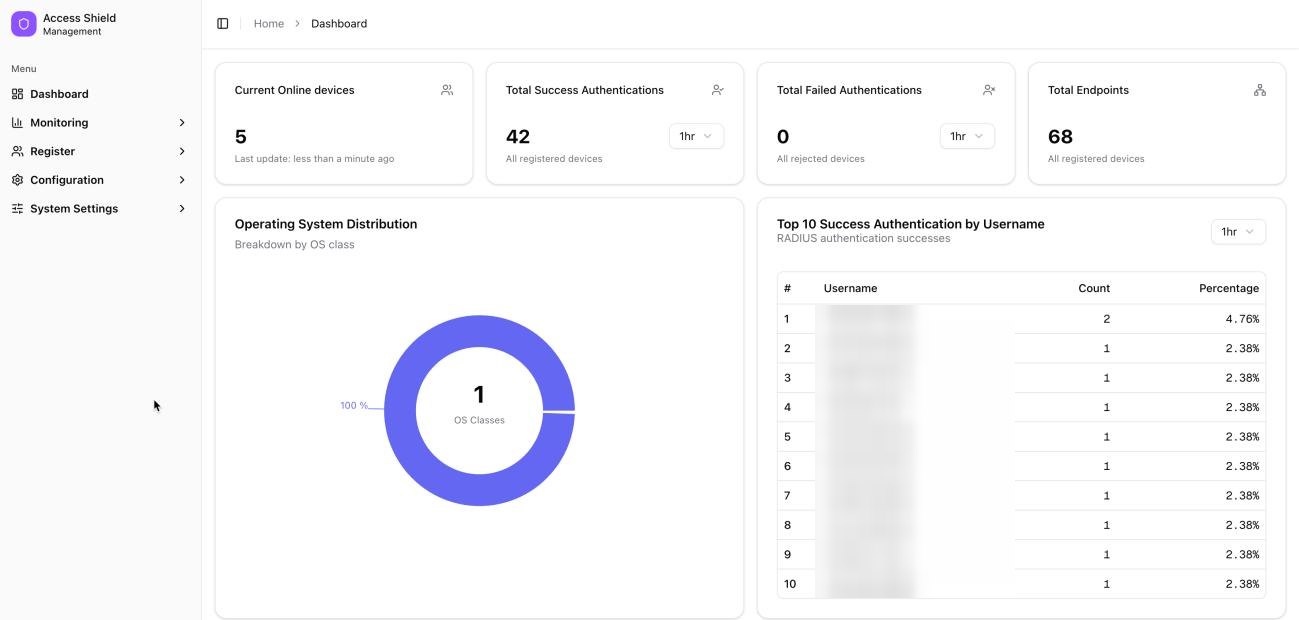
หน้า Dashboard ของ AccessShield Management — อุปกรณ์ออนไลน์ จำนวนการยืนยันตัวตนสำเร็จ/ล้มเหลว และ Endpoint ทั้งหมด
หน้าจอจริงจากระบบที่ติดตั้งใช้งาน (ปิดข้อมูลผู้ใช้แล้ว) · คลิกเพื่อขยาย
ข้อกำหนดตามกฎหมาย

หน่วยงานที่เปิดให้ใช้อินเทอร์เน็ต ต้องระบุตัวผู้ใช้งานได้

มาตรา 26 แห่ง พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ พ.ศ. 2550 (แก้ไขเพิ่มเติม ฉบับที่ 2 พ.ศ. 2560) กำหนดให้ผู้ให้บริการต้องเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ไว้ไม่น้อยกว่า 90 วัน และต้องเก็บข้อมูลของผู้ใช้บริการเท่าที่จำเป็นเพื่อให้สามารถระบุตัวผู้ใช้บริการได้

โรงพยาบาล สถานศึกษา หน่วยงานภาครัฐ และองค์กรที่ให้บุคลากร นักเรียน ผู้ป่วย หรือผู้มาติดต่อใช้เครือข่ายขององค์กร ถือเป็นผู้ให้บริการตามกฎหมายนี้ — Log ที่เก็บไว้จะมีประโยชน์ก็ต่อเมื่อบอกได้ว่า IP หรืออุปกรณ์นั้นเป็นของใคร ซึ่งเป็นหน้าที่ของระบบพิสูจน์ทราบตัวตน

เก็บไม่น้อยกว่า 90 วัน

กรณีจำเป็น พนักงานเจ้าหน้าที่สั่งให้เก็บนานขึ้นได้ แต่ไม่เกิน 2 ปี

ต้องระบุตัวผู้ใช้ได้

เก็บข้อมูลผู้ใช้บริการเท่าที่จำเป็นเพื่อระบุตัวตน

โทษปรับไม่เกิน 500,000 บาท

สำหรับผู้ให้บริการที่ไม่ปฏิบัติตาม

อ้างอิง: พ.ร.บ.ว่าด้วยการกระทำความผิดเกี่ยวกับคอมพิวเตอร์ พ.ศ. 2550 แก้ไขเพิ่มเติมโดย (ฉบับที่ 2) พ.ศ. 2560 มาตรา 26 และประกาศกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เรื่อง หลักเกณฑ์การเก็บรักษาข้อมูลจราจรทางคอมพิวเตอร์ของผู้ให้บริการ พ.ศ. 2564 · ข้อมูลนี้เป็นข้อมูลทั่วไป ไม่ใช่คำปรึกษาทางกฎหมาย

AccessShield ช่วยอะไร

  • ผู้ใช้ทุกคนต้องยืนยันตัวตนก่อนเข้าเครือข่าย ไม่มีการใช้งานแบบไม่ระบุตัวตน
  • บันทึกว่าใคร ใช้อุปกรณ์ใด (MAC/IP) ผ่านจุดเชื่อมต่อใด และเมื่อใด ด้วย RADIUS Accounting
  • แยกบุคลากรกับผู้มาติดต่อ และกำหนดสิทธิ์การใช้งานแต่ละกลุ่ม
  • ใช้ประกอบกับ Log จาก Firewall / อุปกรณ์จัดเก็บ Log File เพื่อตอบคำถาม "ใครใช้ IP นี้" ได้
ดูอุปกรณ์จัดเก็บ Log File (หมวดอุปกรณ์เครือข่าย)
หลักการทำงาน

ยืนยันตัวตนผ่าน RADIUS โดยใช้อุปกรณ์เครือข่ายเดิม

AccessShield ทำหน้าที่เป็น RADIUS Server กลาง ให้ Switch, Access Point, Wireless Controller และ Firewall ของหน่วยงานส่งคำขอยืนยันตัวตนเข้ามา

01

เชื่อมต่อเครือข่าย

ผู้ใช้เชื่อมต่อ Wi-Fi หรือเสียบสาย LAN — อุปกรณ์ที่ไม่มีหน้าจอ เช่น เครื่องพิมพ์ กล้อง IoT ยืนยันด้วย MAC Address

02

ยืนยันตัวตน

เข้าสู่ระบบผ่านหน้า Login Portal ของหน่วยงาน หรือแบบ 802.1X อัตโนมัติ ด้วยบัญชี Provider ID, Health ID, AD หรือ Local User

03

ตรวจสอบและกำหนดสิทธิ์

AccessShield ตรวจสอบกับแหล่งข้อมูลผู้ใช้ เลือก Access Profile แล้วส่งค่า Role / VLAN กลับให้อุปกรณ์เครือข่าย

04

ใช้งานและบันทึก Log

ผู้ใช้เข้าใช้งานตามสิทธิ์ ระบบบันทึก Access Log แบบเรียลไทม์ และผู้ดูแลสั่งเปลี่ยนหรือตัดสิทธิ์ได้ทันทีด้วย CoA

จุดเด่น

ออกแบบสำหรับโรงพยาบาล สถานศึกษา และหน่วยงานภาครัฐ

Provider ID · Health ID · HosXP

บุคลากรสาธารณสุขเข้าด้วยบัญชี Provider ID ประชาชนและผู้มาติดต่อเข้าด้วย Health ID — ไม่ต้องแจกรหัส Wi-Fi และไม่ต้องสร้างบัญชีใหม่

802.1X · MAC Auth · Web Portal

ครบทั้ง 3 รูปแบบในระบบเดียว ใช้ Active Directory เป็นแหล่งข้อมูลผู้ใช้สำหรับ 802.1X ได้

Role / VLAN ตามผู้ใช้

Access Profile แยกตามกลุ่มผู้ใช้ ส่งค่า Role/VLAN กลับให้อุปกรณ์เครือข่าย และเปลี่ยนหรือตัดสิทธิ์ขณะใช้งานด้วย CoA

Guest & IoT Self-Register

ผู้มาติดต่อลงทะเบียนเองผ่าน Web Portal อุปกรณ์ IoT ลงทะเบียนด้วย MAC Address โดยมีขั้นตอน Admin Approve

Dashboard & Live Logs

อุปกรณ์ออนไลน์ จำนวนยืนยันตัวตนสำเร็จ/ล้มเหลว สัดส่วนระบบปฏิบัติการ และ Access Log แบบเรียลไทม์

ใช้กับอุปกรณ์เครือข่ายเดิม

Switch, Access Point, Wireless Controller และ FortiGate (Web Auth + 802.1X / Layer 3 Captive Portal) โดยไม่ต้องย้าย Gateway

Login Portal ในชื่อหน่วยงาน

หลาย Portal ในระบบเดียว ปรับโลโก้ ภาพพื้นหลัง รูปแบบหน้า และข้อความประกาศได้เองจากหน้าจัดการ

On-Premises ข้อมูลอยู่ในหน่วยงาน

ติดตั้งเป็น Virtual Machine บน VMware / Hyper-V ของหน่วยงาน บริหารผ่าน Web-Based Management แบบ HTTPS

คุณสมบัติโดยละเอียด

ทุกฟังก์ชันที่มีในหน้าจัดการ AccessShield

อ้างอิงจากระบบที่ติดตั้งและส่งมอบใช้งานจริงแล้ว

การยืนยันตัวตน (Authentication)

  • RADIUS Authentication และ RADIUS Accounting
  • 802.1X (EAP) ทั้งเครือข่ายสายและ Wi-Fi
  • MAC Authentication สำหรับเครื่องพิมพ์ กล้อง และอุปกรณ์ IoT
  • Web / Captive Portal สำหรับผู้มาติดต่อ
  • แหล่งข้อมูลผู้ใช้: Local User, Active Directory, Provider ID, Health ID
  • แยกโดเมนผู้ใช้ด้วย Realm
  • ช่องทางบัญชีผู้ใช้และรหัสผ่านชั่วคราว สำหรับช่วงเปลี่ยนผ่าน

นโยบายและการควบคุมสิทธิ์ (Policy)

  • Access Profile แยกตามกลุ่มผู้ใช้ เลือกแหล่งยืนยันตัวตนได้หลายแหล่ง
  • ส่งค่า Role / VLAN กลับให้ Switch / AP (Dynamic VLAN)
  • Change of Authorization (CoA) เปลี่ยนหรือตัดสิทธิ์ขณะใช้งาน
  • Auto Register และ Pre-registration อุปกรณ์
  • Unregister อัตโนมัติเมื่อสิ้นสุดการใช้งาน (Accounting Stop)
  • จำกัดจำนวนครั้งการ Login และ Advanced Filter

ผู้ใช้ ผู้มาติดต่อ และอุปกรณ์ IoT

  • สร้าง Local User ทีละราย หรือนำเข้าจากไฟล์ Excel
  • รีเซ็ตรหัสผ่านผู้ใช้จากหน้าจัดการ
  • Guest Self-Register ผ่าน Web Portal และ Admin Approve
  • บัญชี Guest ระบุผู้รับรอง (Sponsor) หน่วยงาน เบอร์โทร และวันหมดอายุ
  • สร้างบัญชี Guest ทีละหลายบัญชี (Create Multiple) สำหรับงานอบรม/ประชุม
  • ลงทะเบียนอุปกรณ์ IoT ด้วย MAC Address

Dashboard & Monitoring

  • อุปกรณ์ออนไลน์ปัจจุบัน, ยืนยันตัวตนสำเร็จ/ล้มเหลว, Endpoint ทั้งหมด
  • สัดส่วนระบบปฏิบัติการ และ Top 10 ผู้ใช้ที่ยืนยันตัวตนสำเร็จ
  • Access Live Logs: เวลา, MAC/IP, ผู้ใช้, Realm, Switch IP, SSID, สถานะ, EAP Type, Role
  • สถิติการลงทะเบียน (Client Registered / Clients Per Day) และสถิติอุปกรณ์
  • รายการ Endpoint และ IoT Endpoint
  • Firewall Telemetry / Firewall Monitoring และเชื่อมต่อ Wazuh

Login Portal ในชื่อหน่วยงาน

  • สร้างได้หลาย Portal เช่น บุคลากร / ผู้มาติดต่อ / Free Wi-Fi
  • ปุ่มเข้าสู่ระบบแบบการ์ด พร้อมไอคอนและคำอธิบายภาษาไทย-อังกฤษ
  • ปรับโลโก้ ภาพพื้นหลัง รูปแบบหน้า (Layout) ได้เอง
  • ข้อความประกาศบนหน้า Login (Announcement Message)
  • ปรับแต่งหน้า Login ของผู้ดูแลระบบ และจัดการ SSL Certificate

การบริหารระบบและการติดตั้ง

  • Web-Based Management แบบ HTTPS
  • บัญชีผู้ดูแลหลายระดับ กำหนดสิทธิ์เข้าถึงรายเมนู (Admin Access Level)
  • จัดการ Network Access Device: Switch, AP, Wireless Controller, FortiGate และ Device Group
  • ติดตั้งเป็น Virtual Machine บน VMware / Hyper-V (ตัวอย่างที่ใช้งานจริง: 8 vCPU, RAM 16 GB)
  • อัปเดตระบบแยกตามโมดูล ไม่ต้องติดตั้งใหม่

ทำงานร่วมกับ

FortiGate (Web Auth + 802.1X) FortiGate Layer 3 Captive Portal Cisco Wireless LAN Controller Switch / AP ที่รองรับ RADIUS Active Directory Provider ID Health ID HosXP Wazuh VMware / Hyper-V
ผลงาน

หน่วยงานที่ใช้งานซอฟต์แวร์พิสูจน์ทราบตัวตนของเรา

โรงพยาบาลศิริราช

โรงพยาบาล · กรุงเทพมหานคร

โรงพยาบาลปราสาท

โรงพยาบาล · สุรินทร์

โรงเรียนสำโรงทาบวิทยาคม

สถานศึกษา · สุรินทร์

โรงเรียนอนุบาลสุรินทร์

สถานศึกษา · สุรินทร์

สหกรณ์ออมทรัพย์ครูสุรินทร์

สหกรณ์ · สุรินทร์

กรณีศึกษา

โรงพยาบาลปราสาท จ.สุรินทร์

ระบบยืนยันตัวตนเข้าใช้งานเครือข่ายด้วย Provider ID และ Health ID — ติดตั้ง ทดสอบร่วมกับโรงพยาบาล และส่งมอบเมื่อ ต.ค. 2569 ก่อนกำหนดส่งมอบตามใบสั่งซื้อ

  • ติดตั้ง Authentication Server บน VMware ของโรงพยาบาล (VLAN Server)
  • เชื่อมต่อ Firewall FortiGate แบบ Layer 3 Authentication โดยไม่ต้องย้าย Gateway ของเครื่องลูกข่ายเดิม
  • บุคลากรยืนยันตัวตนด้วย Provider ID · ประชาชนและผู้มาติดต่อใช้ Health ID ผ่าน Wi-Fi
  • ทดสอบแบบ Pilot ในวงทดสอบแยก ไม่กระทบระบบที่ใช้งานอยู่ แล้วเพิ่มฟังก์ชันตามที่โรงพยาบาลขอ
  • ส่งมอบคู่มือการใช้งาน อบรมผู้ดูแลระบบ และรับประกันการใช้งาน 1 ปี
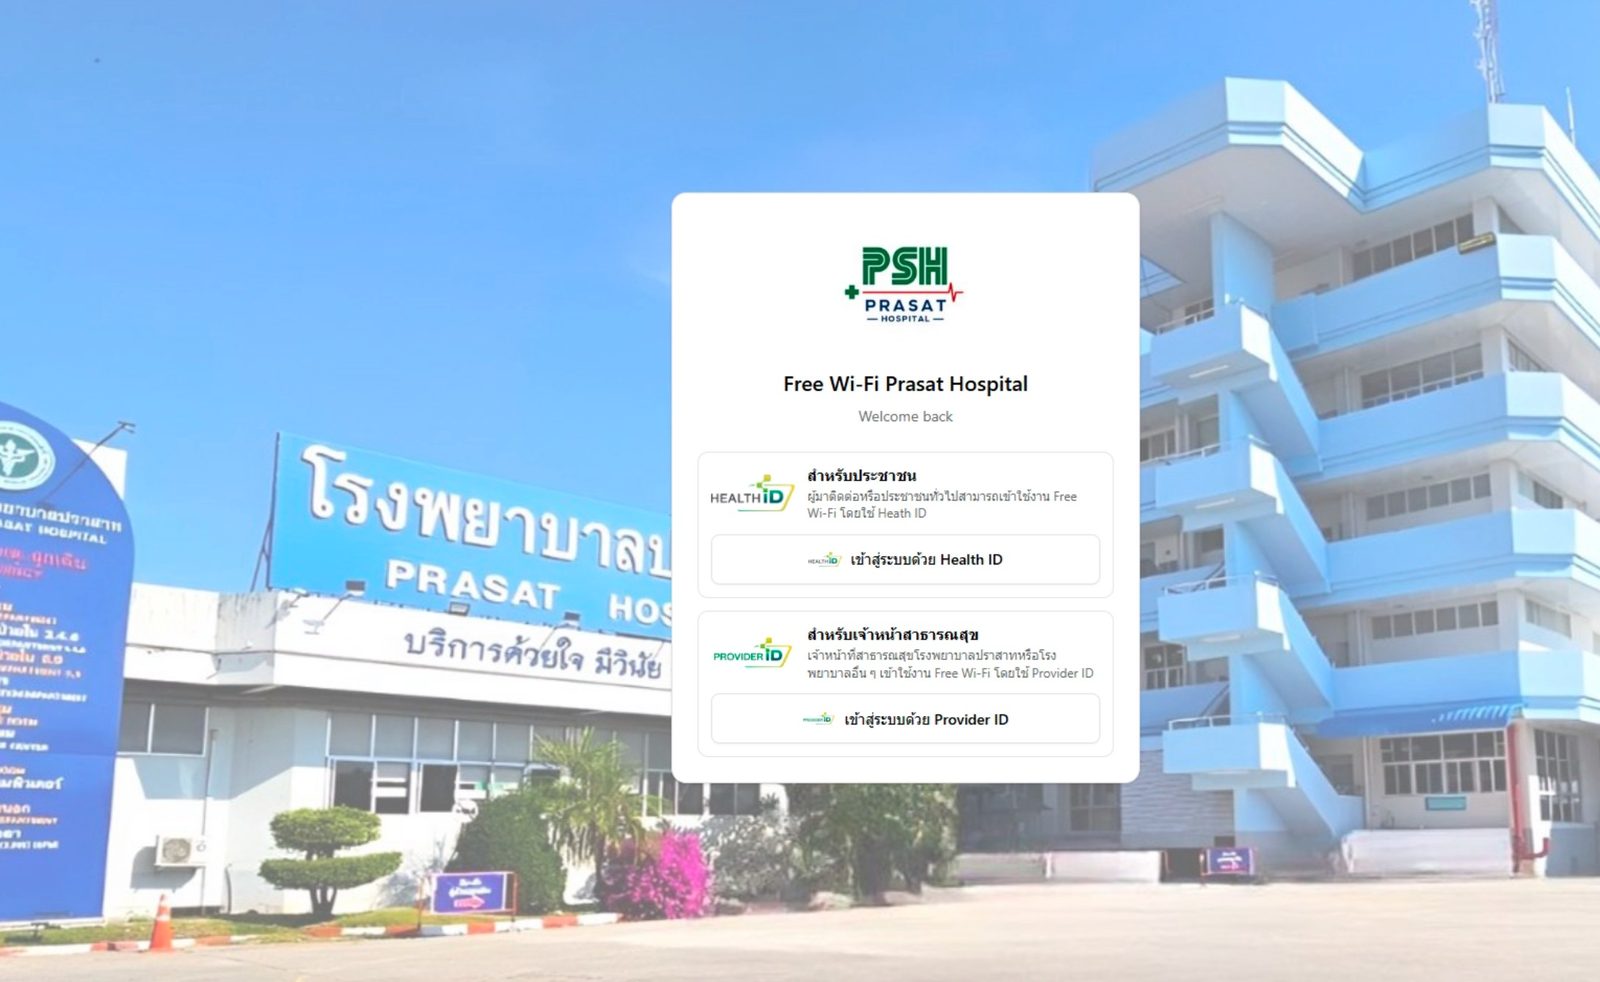
หน้า Login Portal Free Wi-Fi โรงพยาบาลปราสาท — เข้าสู่ระบบด้วย Health ID และ Provider ID
หน้า Login Portal ที่ส่งมอบให้โรงพยาบาลปราสาท — ประชาชนเข้า Free Wi-Fi ด้วย Health ID ส่วนเจ้าหน้าที่สาธารณสุขเข้าด้วย Provider ID

และหน่วยงานภาครัฐ สถานศึกษา และองค์กรเอกชนอื่น ๆ · ยินดีให้ข้อมูลอ้างอิงเพิ่มเติมเมื่อร้องขอเพื่อประกอบการพิจารณา

สำหรับจัดทำ TOR

ตัวอย่างคุณลักษณะซอฟต์แวร์ระบบพิสูจน์ตัวตน

ใช้เป็นแนวทางกำหนดคุณลักษณะในเอกสารจัดซื้อจัดจ้างได้ — ทีมงานช่วยปรับให้ตรงกับเครือข่ายของหน่วยงาน

ซอฟต์แวร์ระบบพิสูจน์ตัวตน จำนวน 1 ชุด — เป็นระบบสำหรับพิสูจน์ตัวตนการเข้าใช้งานระบบเครือข่าย มีคุณลักษณะดังนี้

  1. 1.1รองรับการทำ Web Portal Authentication และรองรับการ Authentication ผ่าน MAC Address ได้
  2. 1.2รองรับการทำ Self Register ผ่าน MAC Address และมีระบบ Admin Approve ได้
  3. 1.3รองรับการ Authentication ผ่านรูปแบบ 802.1X ได้
  4. 1.4รองรับ Authentication Source เช่น AD สำหรับการ Authentication แบบ 802.1X ได้
  5. 1.5รองรับการตรวจสอบปริมาณการใช้งานได้ เช่น Client Registered Per Day, Clients Per Day
  6. 1.6Guest สามารถทำ Self-Register เพื่อการใช้งาน Network ผ่านหน้า Web Portal ได้
  7. 1.7รองรับการบริหารจัดการผ่าน Web-Based Management แบบ HTTPS
  8. 1.8สามารถรองรับ HosXP, Provider ID และ Health ID
  9. 1.9ติดตั้งระบบ (Configure) ให้สามารถใช้งานกับอุปกรณ์เดิมที่มีอยู่ให้ทำงานร่วมกันได้อย่างมีประสิทธิภาพ พร้อมอบรมการใช้งานให้ผู้ดูแลระบบ 1 วัน
  10. 1.10รับประกันการใช้งาน 1 ปี
บริการโดยทีมพลายซิสเตมส์

ติดตั้งโดยไม่กระทบระบบที่ใช้งานอยู่

งานพิสูจน์ตัวตนแตะทุกอุปกรณ์ในเครือข่าย เราจึงเริ่มจากผังเครือข่ายจริงของหน่วยงาน และเปิดใช้งานทีละขั้น

สำรวจและออกแบบ

ศึกษาผังเครือข่าย VLAN และ Firewall เดิม เลือกวิธีเชื่อมต่อที่ไม่ต้องรื้อหรือย้าย Gateway

ทดสอบแบบ Pilot

เปิดทดสอบในวงแยกให้ผู้บริหารและฝ่าย IT ดูหน้าจอจริงก่อน แล้วปรับข้อความ/ขั้นตอนตามที่หน่วยงานต้องการ

ส่งมอบและอบรม

คู่มือการใช้งานภาษาไทย ครอบคลุมการตั้งค่า การจัดการผู้ใช้ และการอัปเดตระบบ พร้อมอบรมผู้ดูแลระบบ

ดูแลหลังการขาย

รับประกันการใช้งาน อัปเดตฟังก์ชัน และแก้ไขปัญหาโดยทีมวิศวกรของบริษัท

พร้อมให้เครือข่ายของหน่วยงานระบุตัวผู้ใช้ได้ครบ?

ส่งผังเครือข่าย รุ่น Firewall / Switch / Wi-Fi ที่ใช้อยู่ และจำนวนผู้ใช้โดยประมาณมาให้ทีมงาน เราจะประเมินแนวทางเชื่อมต่อและจัดทำใบเสนอราคาพร้อมคุณลักษณะสำหรับ TOR ให้